
Sanal Güvenlik Duvarı (Firewall): Sunucunun İnternete Çıkış IP Adresini Seçme
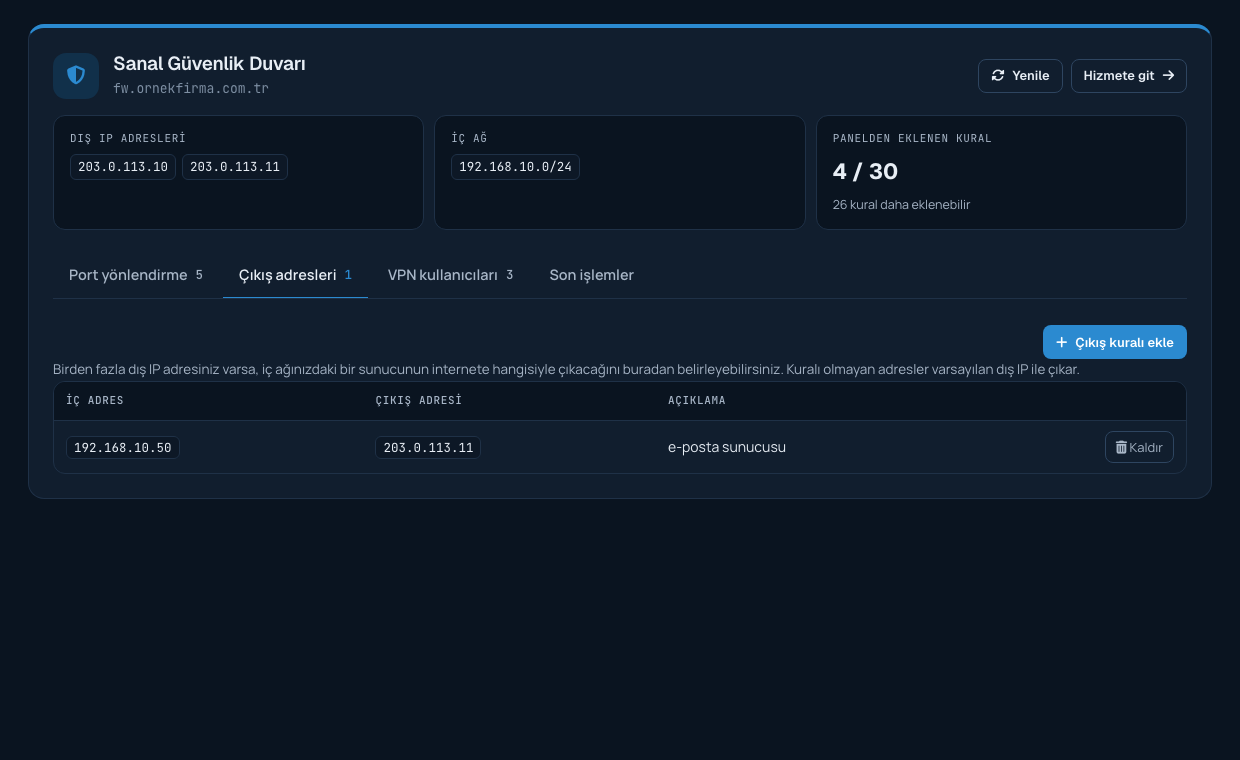
İç ağınızdaki sunucular internete güvenlik duvarınızın varsayılan dış IP adresiyle çıkar. Birden fazla dış IP adresiniz varsa, bir sunucunun internete hangi IP adresiyle çıkacağını Çıkış adresleri sekmesinden seçebilirsiniz. Bu işleme kaynak NAT da denir.
Ne işe yarar?
- Bir e-posta sunucusunun, adına uygun ters kaydı (rDNS) olan ayrı bir IP adresiyle e-posta göndermesi.
- Bir sunucunun, karşı tarafta IP kısıtlamasıyla izin verilen belirli bir adresle bağlanması (banka, e-Fatura ya da tedarikçi sistemleri).
- Farklı müşterilerinize ya da projelerinize ait sunucuların farklı adreslerle görünmesi.
Kural ekleme
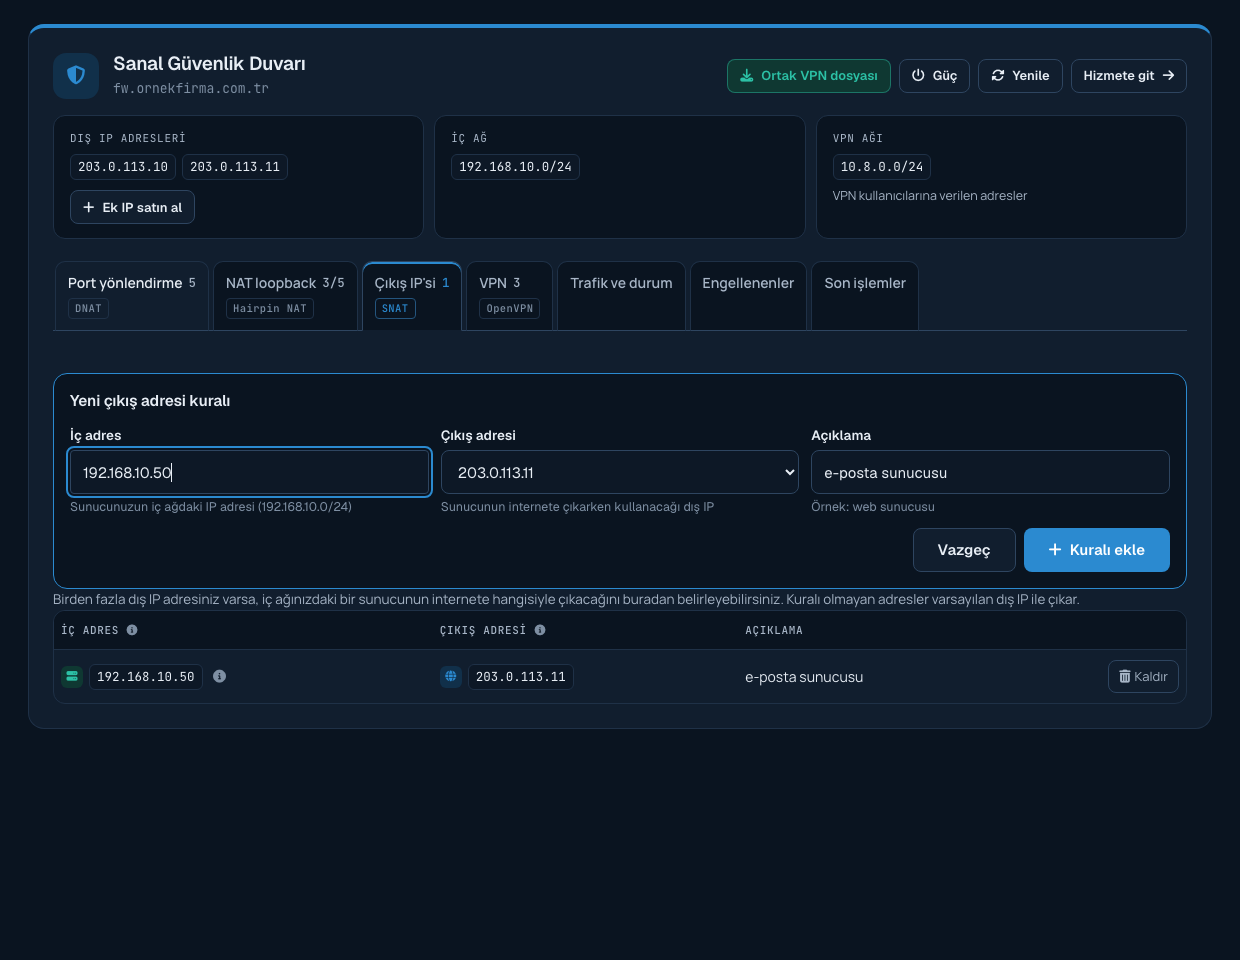
Çıkış adresleri sekmesinde Çıkış kuralı ekle düğmesine tıklayın:
- İç adres: sunucunuzun iç ağdaki IP adresi.
- Çıkış adresi: sunucunun internete çıkarken kullanacağı dış IP adresi.
- Açıklama: isteğe bağlı kısa not.
Kural uygulanır ve doğrulanır. Bir iç adres için yalnızca bir çıkış kuralı olabilir; adresi değiştirmek için mevcut kuralı kaldırıp yenisini ekleyebilirsiniz.
Düğme görünmüyorsa
Güvenlik duvarınızda tek dış IP adresi varsa seçilecek başka adres olmadığı için Çıkış kuralı ekle düğmesi gösterilmez. Ek IP adresini sipariş sırasında ya da sonradan alabilirsiniz.
Ters kayıt (rDNS)
Çıkış adresinizin ters kaydını Hizmetler > IP yönetimi sayfasından düzenleyebilirsiniz. E-posta sunucularında ters kaydın sunucu adıyla aynı olması teslim oranını artırır.
