
Sanal Güvenlik Duvarı (Firewall): İzinli Kaynak ile Portu Belirli IP Adreslerine Açma
Bir port yönlendirme kuralına izinli kaynak IP adresleri yazarsanız o porta yalnızca bu adreslerden bağlanılabilir; diğer bütün adreslerden gelen bağlantılar güvenlik duvarında kalır.
Ne zaman kullanılmalı?
Uzak masaüstü (3389), SSH (22), veritabanı (3306, 1433, 5432) ve yönetim panelleri gibi herkesin erişmesi gerekmeyen portlarda izinli kaynak kullanmanızı öneririz. Bu portlar internete açık kaldığında sürekli parola deneme saldırılarına hedef olur.
Adres ekleme
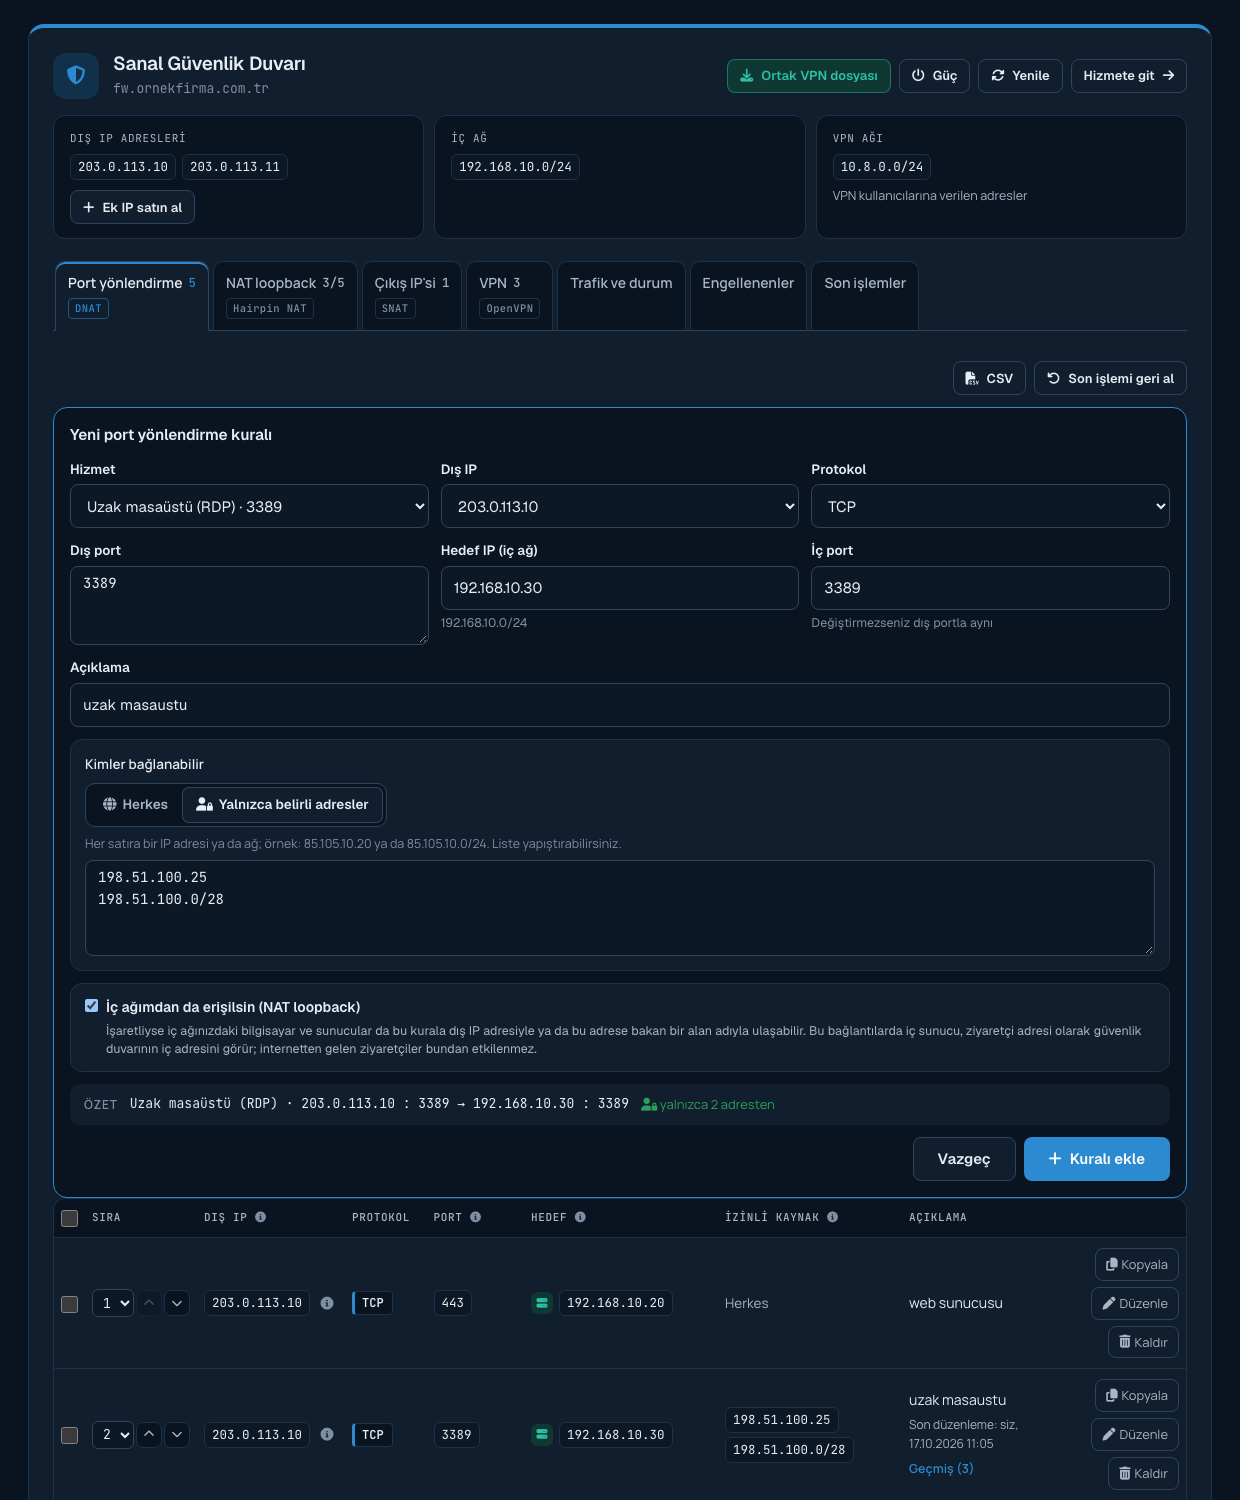
- Kural formundaki İzinli kaynak IP adresleri alanına bir IP adresi (85.105.10.20) ya da ağ (85.105.10.0/24) yazıp Enter'a, virgüle ya da Ekle düğmesine basın; adres etiket olarak listeye eklenir.
- Birden fazla adresi virgül ya da boşlukla ayırarak tek seferde yapıştırabilirsiniz.
- Şu anki IP adresimi ekle düğmesi, panele bağlandığınız adresi listeye ekler.
- Bir kurala en çok 30 adres ya da ağ yazılabilir. Ağlar /8 ile /32 arasında olmalıdır.
- Listedeki bir adresi çıkarmak için etiketin yanındaki çarpıya tıklayın.
Sonradan adres eklemek
Kural satırındaki Düzenle düğmesine tıklayın; mevcut adresler etiket olarak gelir. Yeni adresi ekleyip Değişiklikleri kaydet düğmesine tıklayın.
Boş bırakırsanız
İzinli kaynak yazılmayan kural porta internetteki herkesin ulaşmasına izin verir. Kaydetmeden önce bu durum ayrıca sorulur.
İç ağdan erişim
Kuralda iç ağdan erişim (NAT loopback) açıksa, iç ağınızdaki sunucular da bu kurala ulaşabilir; izinli kaynak listesi yalnızca internetten gelen bağlantıları sınırlar.
Sorumluluk
Açtığınız portların ve izin verdiğiniz adreslerin sorumluluğu size aittir. Sabit IP adresiniz yoksa (ev ya da mobil bağlantı), adresiniz değiştiğinde kurala yeni adresi eklemeniz gerekir; bu durumda VPN ile bağlanmak daha kullanışlı olabilir.
