
Sanal Güvenlik Duvarı (Firewall): İç Ağdan Erişim (NAT Loopback)
İç ağınızdaki bir sunucu, bir port yönlendirme kuralının dış IP adresine ya da bu adrese bakan bir alan adına bağlanmak istediğinde, normalde bağlantı kurulamaz. İstek iç sunucuya ulaşır, ancak yanıt güvenlik duvarına uğramadan doğrudan istemciye döndüğü için bağlantı kopar. Örneğin güvenlik duvarının arkasındaki bir sunucuda çalışan web sitesi, aynı ağdaki başka bir sunucudan alan adıyla açılmaz.
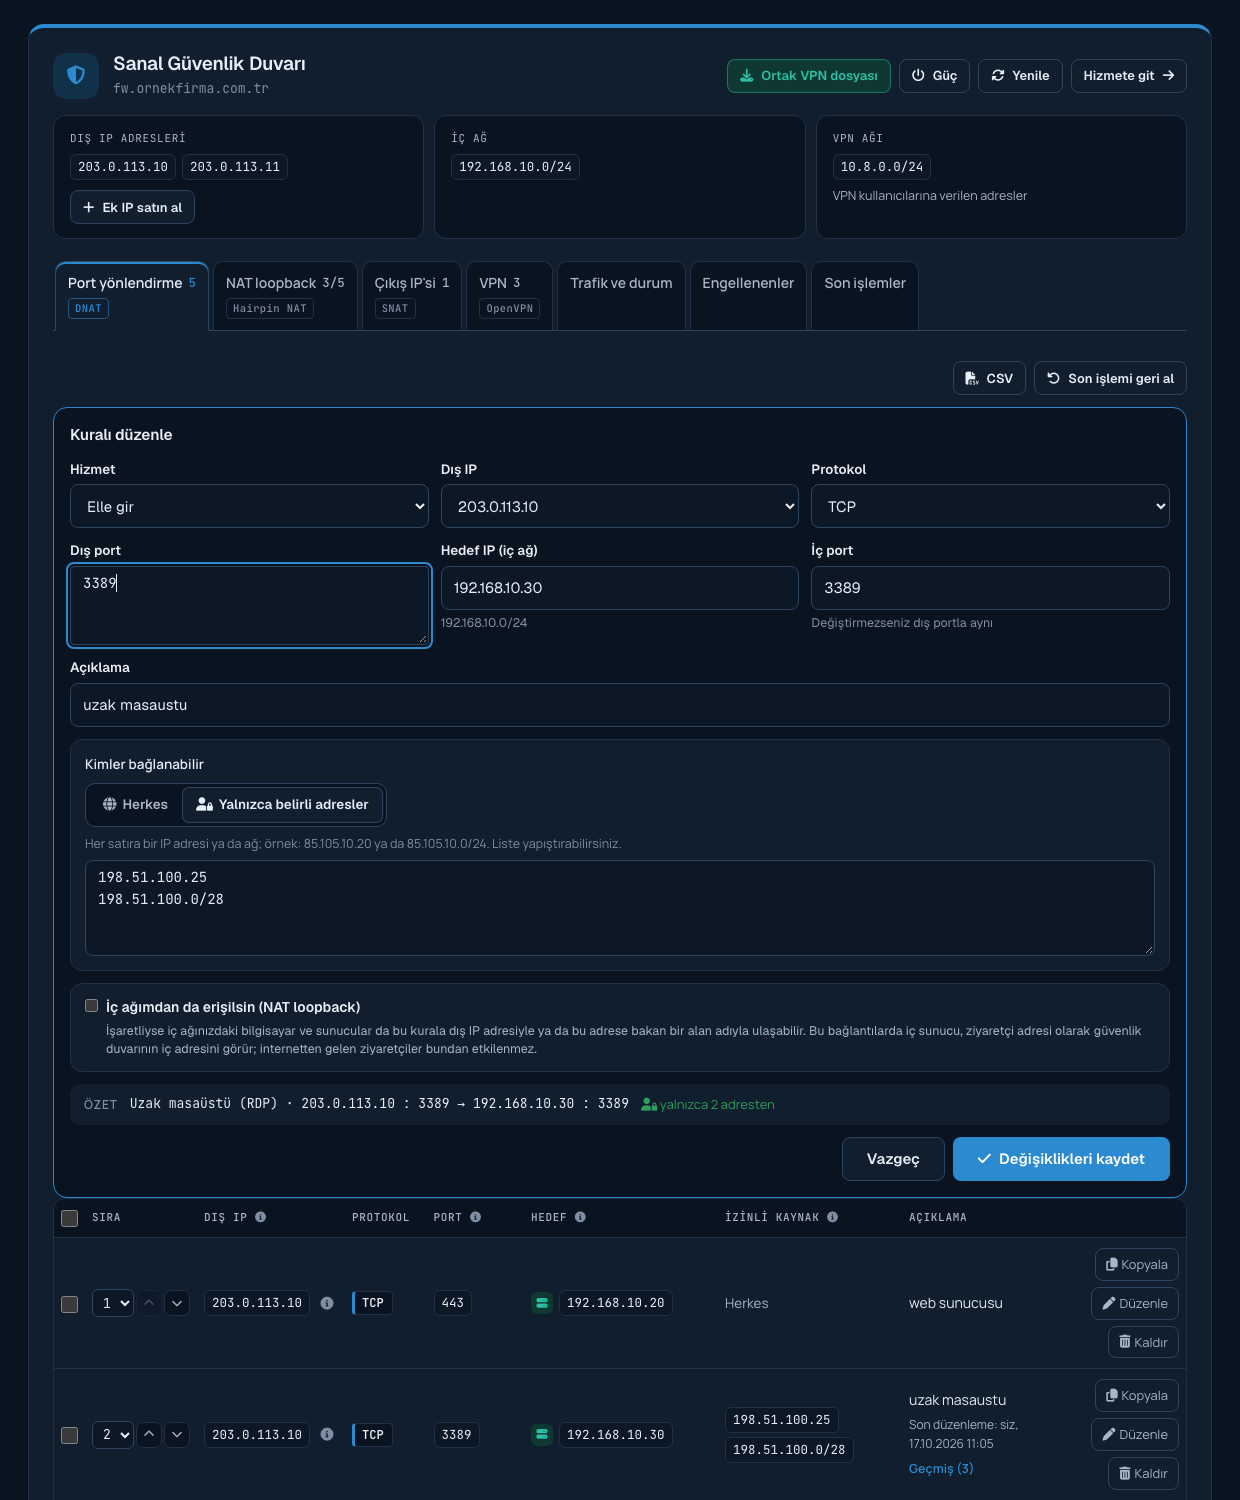
NAT loopback bu sorunu çözer: iç ağdan gelen bu bağlantılar da güvenlik duvarı üzerinden geçirilir ve iç sunucuya ulaşır.
Nasıl açılır?
- Yeni kural eklerken İç ağımdan da erişilsin (NAT loopback) kutusu varsayılan olarak işaretlidir.
- Mevcut kurallarda Port yönlendirme sekmesindeki İç ağdan sütununda düğme durumu gösterir: Açık ya da Kapalı. Düğmeye tıklayarak değiştirebilirsiniz; kapatırken onay sorulur.
- Kuralı düzenlerken de bu kutuyu değiştirebilirsiniz.
Bilmeniz gerekenler
- İç ağdan gelen bu bağlantılarda iç sunucu, ziyaretçi adresi olarak güvenlik duvarının iç adresini görür. İnternetten gelen ziyaretçiler bundan etkilenmez.
- İzinli kaynak adresleriyle sınırlanmış bir kuralda seçenek açıksa iç ağınızdaki sunucular da bu kurala ulaşabilir.
- Seçenek yalnızca iç ağınızdan gelen trafiği etkiler; internetten erişimi değiştirmez.
- Ekibimizin tanımladığı kurallarda durum yalnızca yazı olarak gösterilir; değiştirmek için destek talebi açabilirsiniz.
